



AI-Powered Linux Security: A Practical Guide for System Administrators
AI-Powered Linux Security: A Practical Guide for System Administrators Introduction AI Is Changing Linux Security Administration Linux has been the foundation of modern computing for decades. It powers enterprise servers, cloud platforms, supercomputers, containers, networking infrastructure and countless embedded…

Checker portów, IP i DNS – jak sprawdzić bezpieczeństwo i konfigurację sieci online
🔍 Checker portów, IP i DNS – jak sprawdzić bezpieczeństwo i konfigurację sieci online Współczesna administracja systemami i cyberbezpieczeństwo wymagają szybkich narzędzi diagnostycznych, które pozwalają natychmiast sprawdzić podstawowe elementy infrastruktury sieciowej. Jednym z najważniejszych zestawów testów jest analiza IP, portów…
Kalkulator IP (IPv4 i IPv6) – oblicz adres sieci, maskę, broadcast, hosty i bramę + subnetting online
Kalkulator IP (IPv4 i IPv6) Kalkulator IP online pozwala obliczyć adres sieci, maskę, broadcast, zakres hostów, klasę IP oraz bramę (gateway) dla IPv4 i IPv6. Dodatkowo umożliwia podział sieci na podsieci (subnetting). 🟩 Jak obliczyć adres IP krok po kroku?…

Android zaczyna wykrywać exploity zanim przejmą pamięć. Jak MTE zmienia bezpieczeństwo smartfonów
Android zaczyna wykrywać exploity zanim przejmą pamięć. Jak MTE zmienia bezpieczeństwo smartfonów Przez lata ogromna część najbardziej niebezpiecznych podatności w Androidzie miała wspólny mianownik: błędy zarządzania pamięcią. Buffer overflow. Use-after-free. Out-of-bounds access. Heap corruption. Dangling pointers. W świecie C i…
Windows 11 nie ufa nawet administratorowi. Jak Protected Process Light chroni najważniejsze procesy systemu
Windows 11 nie ufa nawet administratorowi. Jak Protected Process Light chroni najważniejsze procesy systemu Windows przez lata opierał bezpieczeństwo procesów głównie na klasycznym modelu uprawnień. Masz konto. Masz grupy. Masz token dostępu. Masz określone przywileje. Proces dziedziczy kontekst bezpieczeństwa. Administrator…
Linux ma znacznie większą powierzchnię ataku, niż myślisz. Co naprawdę chroni kernel przed procesem użytkownika
Linux ma znacznie większą powierzchnię ataku, niż myślisz. Co naprawdę chroni kernel przed procesem użytkownika Linux często uchodzi za system, w którym bezpieczeństwo można sprowadzić do prostego modelu: użytkownik → uprawnienia → proces → kernel To już dawno przestało wystarczać….
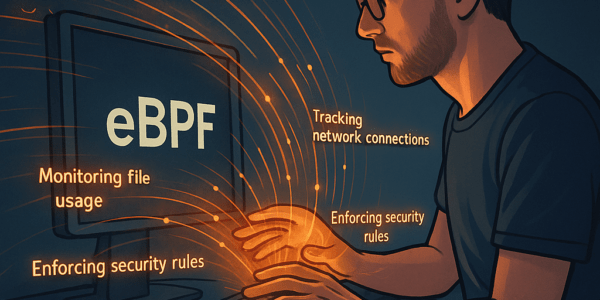
eBPF w Linuksie: potężny mechanizm bezpieczeństwa i nowa granica zaufania kernela
eBPF w Linuksie: potężny mechanizm bezpieczeństwa i nowa granica zaufania kernela Linux przez lata budował bezpieczeństwo wokół stosunkowo prostego modelu. Proces działa w userspace. Kernel kontroluje dostęp. Uprawnienia określają, co proces może zrobić. root ma niemal wszystko. Mechanizmy takie jak…
Windows ma własne narzędzia do ataku. Jak hakerzy wykorzystują zaufane komponenty systemu
Windows ma własne narzędzia do ataku. Jak hakerzy wykorzystują zaufane komponenty systemu Najbardziej niebezpieczny proces w Windows nie zawsze wygląda jak malware. Czasami ma podpis Microsoftu. Czasami znajduje się dokładnie tam, gdzie powinien: C:\Windows\System32\ Czasami uruchamia go legalna aplikacja. A…
Czy gry naprawdę potrzebują 500 FPS? Prawda o input lag, frametime i płynności
Czy gry naprawdę potrzebują 500 FPS? Prawda o input lag, frametime i płynności Przez lata licznik FPS stał się dla graczy czymś w rodzaju termometru wydajności komputera. 60 FPS? Dobrze. 120? Bardzo dobrze. 240? Świetnie. 500 FPS? Internet mówi, że…

Secure Boot można ominąć z UEFI Shell. System operacyjny nawet nie dostaje szansy się bronić
Secure Boot można ominąć z UEFI Shell. System operacyjny nawet nie dostaje szansy się bronić Secure Boot miał być jedną z najważniejszych granic bezpieczeństwa współczesnego komputera. Problem w tym, że granica może zostać przesunięta o jeden poziom niżej — do…
AI zaczyna automatyzować privilege escalation w Linuksie. Administratorzy mają nowy problem
AI zaczyna automatyzować privilege escalation w Linuksie. Administratorzy mają nowy problem AI coraz lepiej radzi sobie z zadaniami, które jeszcze niedawno wymagały doświadczenia administratora lub pentestera. Jednym z najbardziej interesujących przykładów jest Linux privilege escalation — przejście od zwykłego użytkownika…
MikroTik RouterOS po MikroTrick – jak zabezpieczyć router przed przejęciem
MikroTik RouterOS po MikroTrick – jak zabezpieczyć router przed przejęciem Router MikroTik bardzo często pełni rolę pierwszej linii obrony całej sieci. Obsługuje routing, NAT, VPN, reguły firewalla, VLAN-y, dostęp administracyjny i nierzadko łączy ze sobą dziesiątki lub setki urządzeń. Jeżeli…
Fałszywy SMS o dopłacie do paczki – jak rozpoznać oszustwo?
Fałszywe SMS-y o dopłacie do przesyłki – jak nie stracić danych karty? „Twoja paczka oczekuje na dostawę. Ureguluj brakującą kwotę 1,49 zł, aby uniknąć zwrotu przesyłki” – taki komunikat wygląda jak zwykła wiadomość od firmy kurierskiej. W rzeczywistości może być…
Moc PS5 spotyka legendę. Kup GTA 6 i poczuj prawdziwy klimat Leonidy
Słońce praży w wirtualnym odpowiedniku Miami, a ty przygotowujesz się na najbardziej oczekiwaną premierę tej dekady. Powrót do tętniącego życiem Vice City to obietnica rozrywki, która zdecydowanie zdefiniuje standardy gamingu na długie lata. Połączenie niesamowitej wydajności japońskiego sprzętu z geniuszem…

Why There Is No Universal Hosting Plan for Every Website
Quick Summary Many people choose hosting by comparing CPU, RAM, storage and price. In practice, performance problems are usually caused not by insufficient resources, but by a hosting environment that does not match the application’s requirements. Websites with similar traffic…
FreeIPA i CVE-2026-76578: jak anonimowy LDAP może stać się drogą do administracyjnej kontroli domeny Linux
FreeIPA i CVE-2026-76578: jak anonimowy LDAP może stać się drogą do administracyjnej kontroli domeny Linux System zarządzania tożsamością powinien być jednym z najlepiej chronionych elementów infrastruktury. Jeżeli jednak atakujący może rozpocząć operację od anonimowego połączenia LDAP, a następnie stworzyć kontrolowaną…

Dwa aktywnie wykorzystywane zero-daye Windows. Jak atakujący przechodzą od ograniczonego procesu do SYSTEM
Dwa aktywnie wykorzystywane zero-daye Windows. Jak atakujący przechodzą od ograniczonego procesu do SYSTEM Microsoft wrześniową aktualizacją bezpieczeństwa 2026 załatał dwa podatne komponenty Windows, które nie były już wyłącznie problemem teoretycznym. CVE-2026-85880 oraz CVE-2026-81963 były aktywnie wykorzystywane, a oba pozwalają atakującemu…
Czy 2000 Elo na FACEIT to dużo Poziomy FACEIT od 1 do 10
Tak, 2000 Elo na FACEIT to wysoki wynik. W obecnym systemie dla CS2 oznacza samą górę poziomu 9, ponieważ Level 10 zaczyna się od 2001 punktów. Jeden punkt dzieli więc gracza od najwyższego numerowanego poziomu. Nie znaczy to jeszcze, że…