Linux Hardening Zwykły użytkownik nie jest bezpieczny. 9 mitów o uprawnieniach w Linuksie
Linux Hardening: Zwykły użytkownik nie jest bezpieczny. 9 mitów o uprawnieniach w Linuksie W świecie Linuksa istnieje bardzo wygodny model myślenia: root = niebezpiecznie zwykły użytkownik = bezpiecznie To prawda tylko do pewnego momentu. Linux rzeczywiście został zaprojektowany tak, aby…
Linux Hardening Audyt bezpieczeństwa serwera Linux — jak sprawdzić, czy hardening naprawdę działa
Linux Hardening: Audyt bezpieczeństwa serwera Linux — jak sprawdzić, czy hardening naprawdę działa Można mieć firewall, AppArmor, automatyczne aktualizacje, SSH na kluczach, Docker uruchomiony rootless i kilka stron konfiguracji opisujących „bezpieczny serwer”. A potem wystarczy jedno polecenie: sudo ss -tulpn…
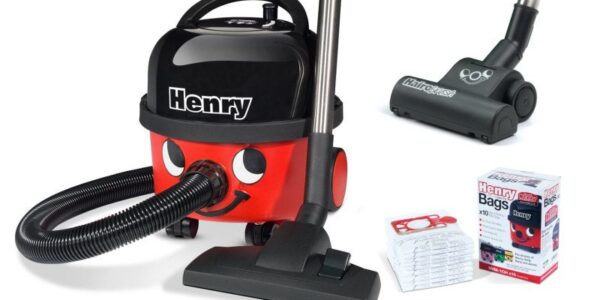
Numatic Henry HVR160 z filtrem Microfresh i turboszczotką Hairobrush – recenzja pod kątem zapachów zwierząt
Mój dom od zawsze tętni życiem, a to za sprawą dwóch cudownych psów oraz puszystego kota rasowego. Uwielbiam moje zwierzaki, jednak ich obecność niesie ze sobą spore wyzwania. Zrzucanie sierści w okresach linienia to jedno, ale największym problemem przez lata…
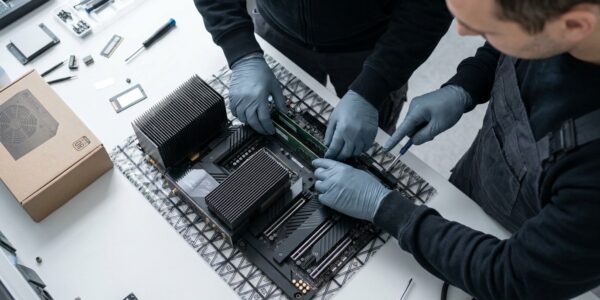
Jak złożyć komputer do nauki dla przyszłego grafika?
Otwierasz program do edycji wideo lub środowisko do grafiki trójwymiarowej, ładujesz pierwszy poważniejszy projekt i system operacyjny nagle zamarza. Początkowy budżet w wysokości kilku tysięcy złotych został wydany na sprzęt, który dławi się przy podstawowych procesach renderowania. Taka sytuacja to…
Linux Hardening Jeden pakiet, siedem strażników. Jak Linux podejmuje decyzję o bezpieczeństwie
Linux Hardening: Jeden pakiet, siedem strażników. Jak Linux podejmuje decyzję o bezpieczeństwie Administratorzy często mówią o bezpieczeństwie Linuksa tak, jakby składało się z pojedynczych narzędzi. Jest firewall. Jest AppArmor. Jest Docker. Jest Fail2Ban. Każde z nich dostaje własny poradnik i…
Linux Hardening Niewidzialny program w jądrze. Jak eBPF zmienił bezpieczeństwo Linuksa (i dlaczego administratorzy zaczęli go monitorować)
Linux Hardening: Niewidzialny program w jądrze. Jak eBPF zmienił bezpieczeństwo Linuksa (i dlaczego administratorzy zaczęli go monitorować) Wszystko zaczęło się od jednego dziwnego wykresu. Serwer produkcyjny działał poprawnie. Obciążenie procesora utrzymywało się na poziomie kilku procent, pamięci było pod dostatkiem,…
Jak sprawdzić, czy ChatGPT zna twoją markę: krok po kroku?
Czy ChatGPT potrafi poprawnie opisać twoją firmę, ofertę i to, czym wyróżniasz się na tle konkurencji? A może podaje nieaktualne informacje, myli markę z inną działalnością albo w ogóle jej nie rozpoznaje? To ważne pytania, ponieważ coraz więcej osób korzysta…
Linux Hardening Secure Boot bez marketingu – odpowiedzi na pytania, które naprawdę zadają administratorzy
Linux Hardening: Secure Boot bez marketingu – odpowiedzi na pytania, które naprawdę zadają administratorzy Secure Boot od lat budzi skrajne emocje. Dla jednych jest niezbędnym elementem bezpieczeństwa nowoczesnych komputerów, dla innych przeszkodą utrudniającą instalację Linuksa lub własnych sterowników. Prawda –…
Linux Hardening Co naprawdę dzieje się podczas uruchamiania LUKS? Anatomia szyfrowania dysku w Linuksie
Linux Hardening: Co naprawdę dzieje się podczas uruchamiania LUKS? Anatomia szyfrowania dysku w Linuksie Większość administratorów pamięta moment, w którym podczas instalacji Ubuntu pojawia się niewinne pytanie: „Encrypt the new Ubuntu installation for security.” Kliknięcie tego pola zajmuje sekundę. Wpisanie…
Linux Hardening Docker nie jest piaskownicą. 15 błędów, które regularnie widzę na produkcyjnych serwerach
Linux Hardening: Docker nie jest piaskownicą. 15 błędów, które regularnie widzę na produkcyjnych serwerach Jest taki moment, który powtarza się zaskakująco często. Administrator spędza godzinę na zabezpieczaniu Ubuntu – wyłącza logowanie roota przez SSH, konfiguruje UFW, sprawdza AppArmor i instaluje…
Linux Hardening Fail2Ban od środka. Jak czytać logi i zatrzymywać boty, zanim zapełnią Twój serwer
Linux Hardening: Fail2Ban od środka. Jak czytać logi i zatrzymywać boty, zanim zapełnią Twój serwer Jest druga w nocy. Telefon nie dzwoni, serwer odpowiada, aplikacja działa. Wszystko wygląda spokojnie. Zaglądasz jednak do logów i widzisz setki wpisów podobnych do tego:…

Linux Hardening AppArmor czy SELinux? Dwa różne sposoby ograniczania procesu, który już został przejęty
Linux Hardening: AppArmor czy SELinux? Dwa różne sposoby ograniczania procesu, który już został przejęty W bezpieczeństwie Linuksa istnieje bardzo niebezpieczne nieporozumienie: skoro proces działa jako zwykły użytkownik, to jego możliwości są automatycznie ograniczone do tego, co wynika z klasycznych uprawnień…

Linux Hardening UFW czy nftables? Nie wybieraj firewalla na podstawie tego, które polecenie łatwiej zapamiętać
Linux Hardening: UFW czy nftables? Nie wybieraj firewalla na podstawie tego, które polecenie łatwiej zapamiętać W pewnym momencie każdy administrator Linuksa trafia na ten sam problem. System działa. SSH jest zabezpieczone. Niepotrzebne usługi zostały wyłączone. Aplikacja ma zostać wystawiona do…

Linux Hardening SSH to nie tylko port 22. Jak naprawdę zabezpieczyć zdalny dostęp do serwera
Linux Hardening: SSH to nie tylko port 22. Jak naprawdę zabezpieczyć zdalny dostęp do serwera SSH jest jedną z tych technologii, które paradoksalnie są jednocześnie symbolem bezpieczeństwa i jednym z najczęściej atakowanych elementów infrastruktury. To właśnie przez Secure Shell administratorzy…
Linux Hardening 25 rzeczy, które robię zaraz po instalacji Ubuntu, zanim serwer trafi do Internetu
Linux Hardening: 25 rzeczy, które robię zaraz po instalacji Ubuntu, zanim serwer trafi do Internetu Świeżo zainstalowany Ubuntu jest znacznie bezpieczniejszy niż jeszcze kilka lat temu. Ma włączony AppArmor, regularnie otrzymuje poprawki bezpieczeństwa i domyślnie nie udostępnia wielu usług. To…